2026年第3四半期のブランドフィッシング、Microsoftが33%を占め首位継続 AIや開発者ツールを狙う手口が拡大
☑️ チェック・ポイント・リサーチが2026年第3四半期のブランドフィッシングレポートを発表
☑️ Microsoftが悪用割合33%で首位を継続、上位5ブランドが攻撃全体の半数以上を占有
☑️ AIや開発者ツールになりすまし端末操作や管理ツール導入を行わせる手口が拡大
チェック・ポイント・ソフトウェア・テクノロジーズの脅威インテリジェンス部門であるチェック・ポイント・リサーチ(CPR)は10月21日、2026年第3四半期のブランドフィッシングレポートを発表しました。
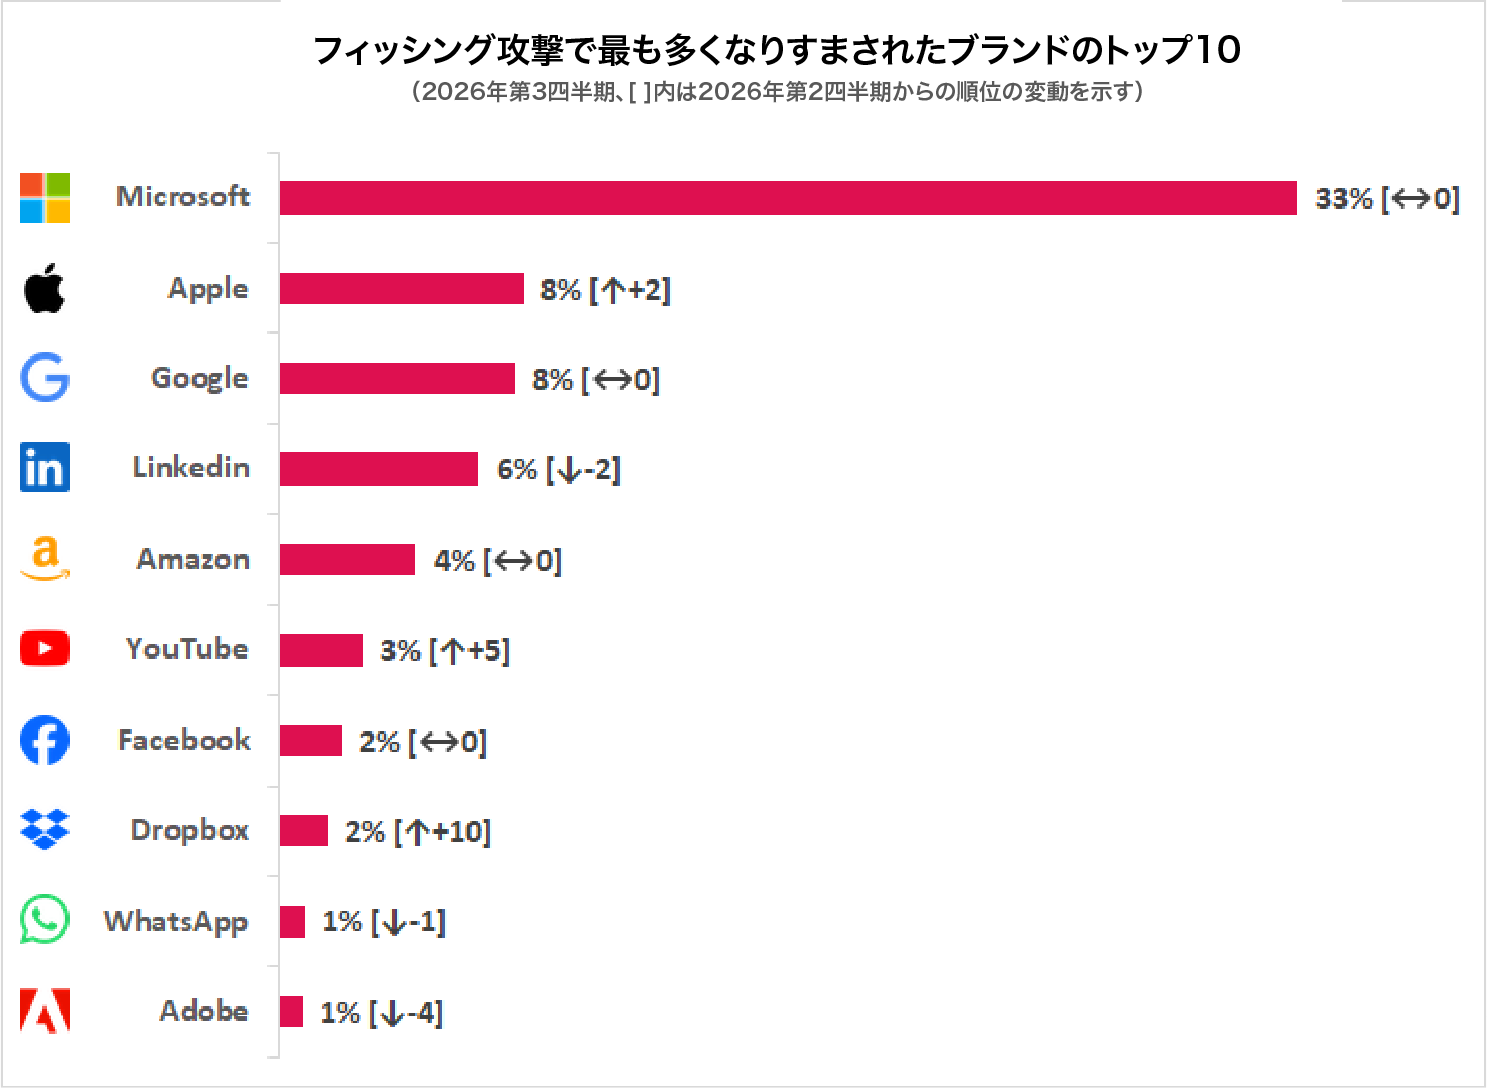
調査によると、Microsoftは引き続き最も多くなりすましに利用されたブランドとなり、ブランドフィッシング攻撃全体に占める割合は第2四半期の23%から33%へ増加しました。第3四半期中に確認された攻撃全体の半数以上を上位5ブランドが占めており、Microsoftが悪用された割合は他のいずれのブランドと比べても4倍以上となっています。2位は前四半期から2つ順位を上げたApple(8%)、3位はGoogle(8%)、4位は2つ順位を下げたLinkedIn(6%)、5位はAmazon(4%)と続いています。業界別ではテクノロジー業界が最も多く標的となり、次いでソーシャルネットワーク、銀行業界が続きました。
第3四半期には攻撃手法にも変化が見られ、認証情報の窃取にとどまらず、被害者自身にターミナルコマンドの実行や正規のリモートアクセスソフトウェアをインストールさせる手口が確認されています。攻撃者はClaudeなどのAIプラットフォームやGoogle Antigravityなどの開発者向けプラットフォームになりすまし、偽の請求通知や悪意あるインストールコマンドを利用しています。
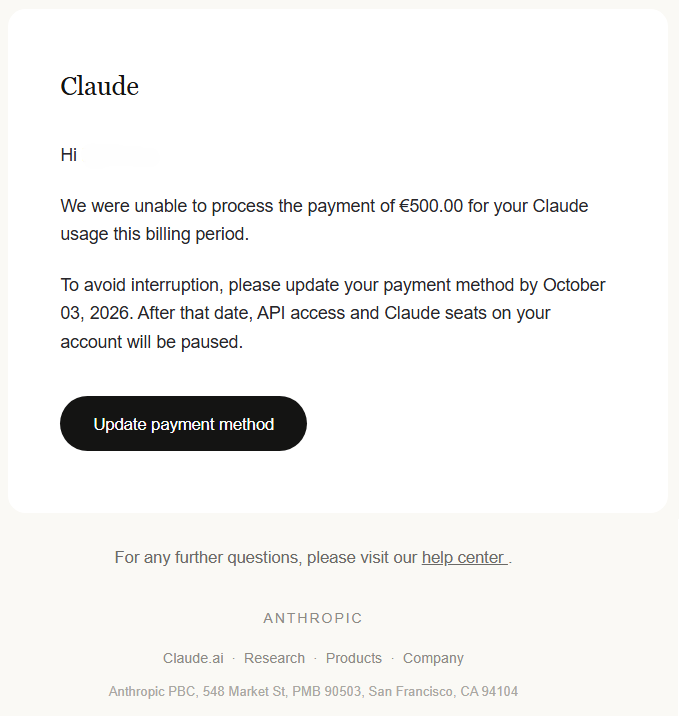
Claudeになりすましたキャンペーンでは、500ユーロの決済が拒否されたとする偽の電子メールが送信されました。メール本文では支払い方法が更新されない限りAPIへのアクセスと利用枠が一時停止されると警告し、金融情報とアカウント認証情報の両方を標的としていました。
また、Google Antigravityの公式サイトを模倣した偽サイトを使用したキャンペーンも確認されました。同サイトではLinux用の正規インストールコマンドに見せかけた命令が表示されますが、実際にはBase64で暗号化された命令を復号して実行し、外部サーバーからシェルスクリプトをダウンロード・実行させるもので、被害者のシステム上で任意のコードをリモート実行できる状態にしていました。
さらに、Macユーザー向けにパフォーマンス向上が可能だとしてターミナルコマンドの実行を促す偽のAppleサポート記事や、Docusignを装った偽サイトを通じて閲覧ソフトウェアの更新を要求し、正規のリモート監視・管理ツールであるFleetDeckをダウンロードさせて不正アクセスへ悪用する事例も報告されています。
CPRのデータリサーチマネージャーであるオマー・デンビンスキー(Omer Dembinsky)氏は、ブランドフィッシングが新たな局面を迎えていると指摘しています。攻撃者は人々が日常的に利用するテクノロジープラットフォームへの信頼を悪用するだけでなく、AIや開発者向けツールの利用拡大に追従して攻撃対象を広げていると説明しました。また、パスワードの窃取にとどまらず、被害者自身が悪意あるコマンドの実行やリモートアクセスソフトウェアのインストールを行うよう仕向ける手口が増加しているとし、生成AIによって説得力あるメールや偽ウェブサイトの大規模作成が容易になるなか、組織にはメール受信トレイだけでなくウェブ全体を対象とした脅威防止策を講じることが必要であるとの見解を示しました。
発表日時: 2026年10月21日 11時30分
関連URL: https://prtimes.jp/main/html/rd/p/000000563.000021207.html