☑️ 警察庁とMicrosoftなどの連携で犯罪インフラを特定し、10月8日にテイクダウン
☑️ 日本の金融・決済ブランドなど66種類になりすました3種類のフィッシングキット
☑️ CoGUI関連では月1億通以上を検出・ブロック、米国の民事訴訟で関連ドメインを差し押さえ
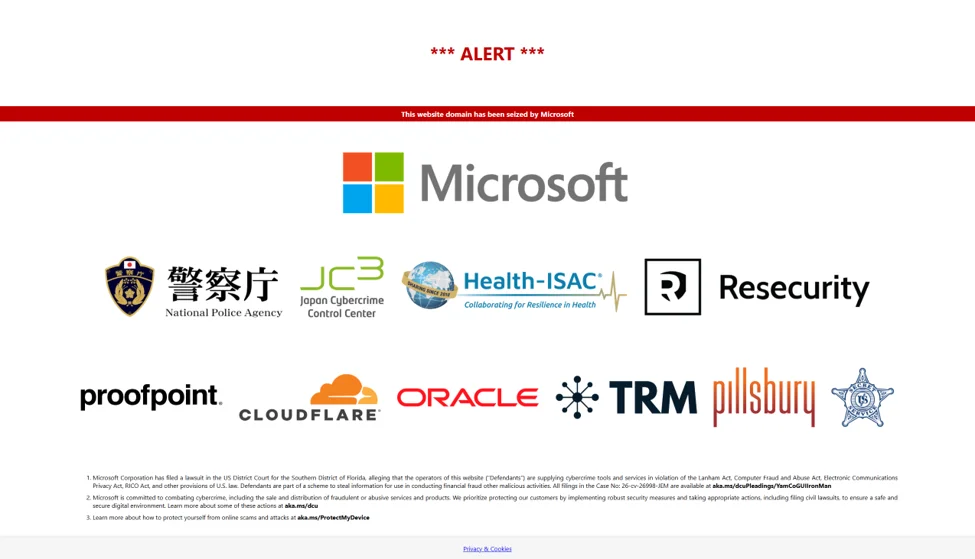
警察庁は2026年10月15日、マイクロソフトおよび日本サイバー犯罪対策センター(JC3)と連携して実態解明を進めてきたフィッシング犯罪インフラについて、米国での民事訴訟と裁判所命令に基づくテイクダウン(停止措置)が実施されたと発表しました。10月6日にマイクロソフトなどが米国の裁判所に提訴し、8日に命令が発布され、犯罪インフラのテイクダウンが実施されています。
今回の措置は、日本の金融機関や決済サービス、通販事業者などになりすまし、認証情報やクレジットカード情報を窃取する大規模なフィッシング活動を対象としています。セキュリティ企業のProofpoint(プルーフポイント)が10月14日に公表した分析によると、同社が追跡する「CoGUI」「CoAceV」「CoFish_Ws」という3種類のフィッシングキットが対象に含まれています。
日本を標的とするフィッシング、CoGUIだけで月1億通以上を検出
Proofpointは2024年末ごろ、日本を継続的に標的とする大量のフィッシングメールキャンペーンを確認しました。その後、攻撃に使用されていたフィッシングキットを「CoGUI」と命名し、調査を進めてきました。
CoGUIは日本や海外の著名企業になりすました偽のログインページや支払いページを使用し、ユーザー名、パスワード、クレジットカード情報などを盗み出すものです。Proofpointによると、CoGUIのキャンペーン量で見た場合、日本は同社のデータでもっとも標的にされている国となっており、同社はCoGUIを使って組織を狙うメールを毎月1億通以上検出・ブロックしています。
その後、CoGUIに関連するCoAceVとCoFish_Wsも確認されました。Proofpointは、3種類のフィッシングキットには共通のルーツがあり、利用する攻撃者や関係者にも重複するアフィリエイトに使われていると高い確度で評価しています。
Microsoftのデータでは、より広い犯罪インフラに当たるYAM Store、CoGUI、Iron Manが、2026年1月以降に世界の7万5000を超える組織を標的とした10億通を超える悪意のあるメッセージの配信を可能にしたとされています。これはProofpointが示したCoGUI単独の月間検出・ブロック件数とは集計対象が異なります。
PayPayやMyJCBなど66ブランドを悪用、約1万7000ドメインを確認
Proofpointが3種類のフィッシングキットについて確認したなりすましブランドは合計66種類で、大半が日本のブランドでした。Amazon、PayPay、MyJCB、Apple、オリコ、楽天、SMBC、セゾンカード、イオンカード、UCカード、松井証券、DHL、ヤマト運輸などが含まれています。
同社が追跡したキャンペーン数と使用されたユニークドメイン数は次の通りです。
| フィッシングキット | キャンペーン数 | ユニークドメイン数 |
|---|---|---|
| CoGUI | 1,081 | 13,586 |
| CoAceV | 242 | 2,812 |
| CoFish_Ws | 19 | 191 |
3種類のキットについて、追跡開始から確認されたユニークドメインは合計約1万7000件に達します。2026年7月1日から9月17日までの期間に限っても、3,788件のユニークな完全修飾ドメイン名(FQDN)が使用されていました。攻撃者はドメインを頻繁に作成・変更しながら、大規模なフィッシングインフラを運用していました。
フィッシングメールでは、クレジットカードや銀行口座、決済アカウント、通販、配送などに関する通知を装い、本文のURLから偽サイトへ誘導します。誘導先ではCAPTCHAなどの確認画面を挟んだうえで、正規サービスに似せたログイン画面や支払い情報の入力画面を表示します。
Proofpointが紹介したCoFish_Wsの事例では、ジャックス(JACCS)になりすまし、9,331ポイントの期限切れを警告するメールが使用されていました。誘導先では会員向けのログイン画面を模倣してユーザーIDとパスワードを要求し、さらにカード番号、有効期限、セキュリティコードの入力を求める画面も確認されています。
3種類のキットに共通する仕組みと日本の金融サービスへの影響
Proofpointは、3種類のキットが標的とするブランドだけでなく、URL構造や偽装ページ、セキュリティ製品による検出を回避する仕組みにも共通点があると説明しています。
例えば2026年2月、CoGUIで確認された、アクセス条件を満たさない訪問者を無関係のWebサイトへ転送する手法が、数日後にはCoAceVでも使用されていました。同年4月には、同じ時期に実行されたAppleをかたる両キットのキャンペーンで、同一のデコイページが使われていました。3種類すべてに共通するURLパターンも確認されています。
これらのキャンペーンの大半は日本に影響しており、米国、オーストラリア、イタリアにも少数の事例がありました。Proofpointのメール脅威データでは、影響を受ける頻度が高い業種は金融サービスとヘルスケアで、政府、教育、製造業が続いています。
また同社は、2025年に日本の当局が公表した金融機関を狙うフィッシングの増加にも言及しています。この活動では、被害者のアカウントへの不正アクセスによって金銭を得たり、不正に得た資金で中国株を購入したりする事例が報告されていました。Proofpointは、こうした活動がCoGUIを利用する脅威アクターと関連していた可能性を指摘していますが、関連性を断定しているわけではありません。
2025年10月から共同調査、米国の裁判所命令で停止措置
警察庁によると、2025年10月から関東管区警察局サイバー特別捜査部がMicrosoft、JC3と連携し、日本を標的とするフィッシング活動の実態解明を進め、犯罪インフラを特定しました。
警察庁とMicrosoftの連携は、2025年5月にインド当局と共同で実施したサポート詐欺に対する捜査を契機に深まりました。2026年4月には米Microsoftの副会長兼社長が来日し、日本警察などとのサイバーセキュリティ分野での連携強化を表明しています。9月には警察庁が日本マイクロソフトと連携協定を締結しました。
今回の阻止措置には、Proofpoint、Microsoft、JC3のほか、Resecurity、Cloudflare、Oracle、TRM Labsなどの民間・公的機関が協力しました。Proofpointは悪意のあるドメインやフィッシングキャンペーンの脅威情報をMicrosoftに提供し、訴訟のための陳述書も提出しています。
Microsoftと共同原告のHealth-ISACは、YAM Storeの脅威アクターやフィッシング活動に関与した個人を相手取り、米国フロリダ州南部地区連邦地方裁判所に民事訴訟を提起しました。両者は裁判所の命令に基づき、YAM Store、CoGUI、Iron Manによる詐欺を可能にしていたドメインを差し押さえ、転送先を変更しました。差し押さえられたドメインへの訪問者には、法的措置とテイクダウンを知らせる告知画面が表示されています。
今回の措置は、フィッシングメールそのものの遮断だけでなく、攻撃を支えるドメインや関連インフラを対象にしたものです。Proofpointは、こうした阻止措置が関連フィッシングキットの有効性や成功率に影響し、攻撃者に運用面、評判面、金銭面で損害を与える可能性があると評価しています。ただし、フィッシング活動全体の終息や被害の解消が確認されたという発表ではありません。
発表日時: 2026年10月15日
関連URL: https://www.npa.go.jp/news/release/r820261015.html
関連URL: https://www.proofpoint.com/jp/blog/threat-protection/disruption-targets-major-chinese-phishing-kits-japanese-focus