ECサイト運営の3割超が不正原因や被害額を特定できず 3Dセキュア2.0義務化後も高止まり=DGBT調査
☑️ 3Dセキュア2.0義務化後も全体の68.2%が不正減少を実感できず
☑️ 発生した不正原因の特定不能が34.5%、被害損失額の未把握が32.4%
☑️ 原因究明の阻害要因は専門人材の不足や手口の高度化が上位
DGビジネステクノロジーは2026年10月22日、「ECサイトにおけるセキュリティ対策に関する調査」の結果を発表しました。調査は2026年8月21日から23日にかけて、ECサイト運営に携わる20代から50代の男女330名を対象に実施されたものです。
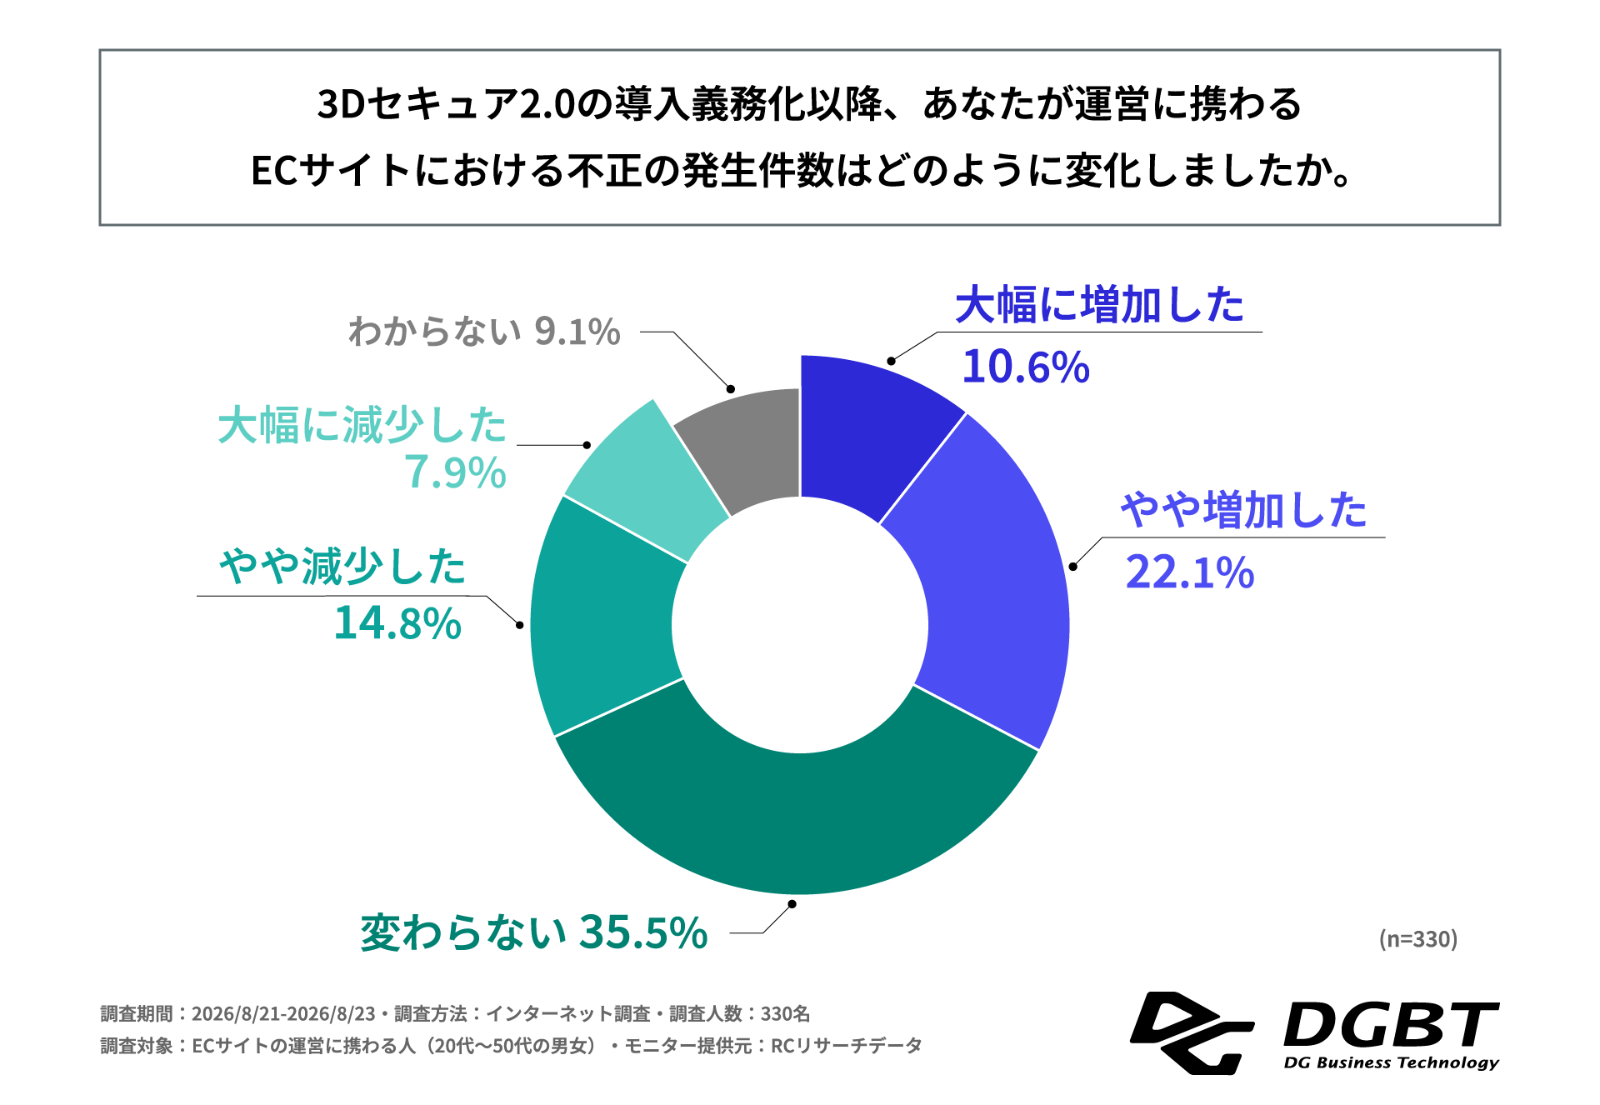
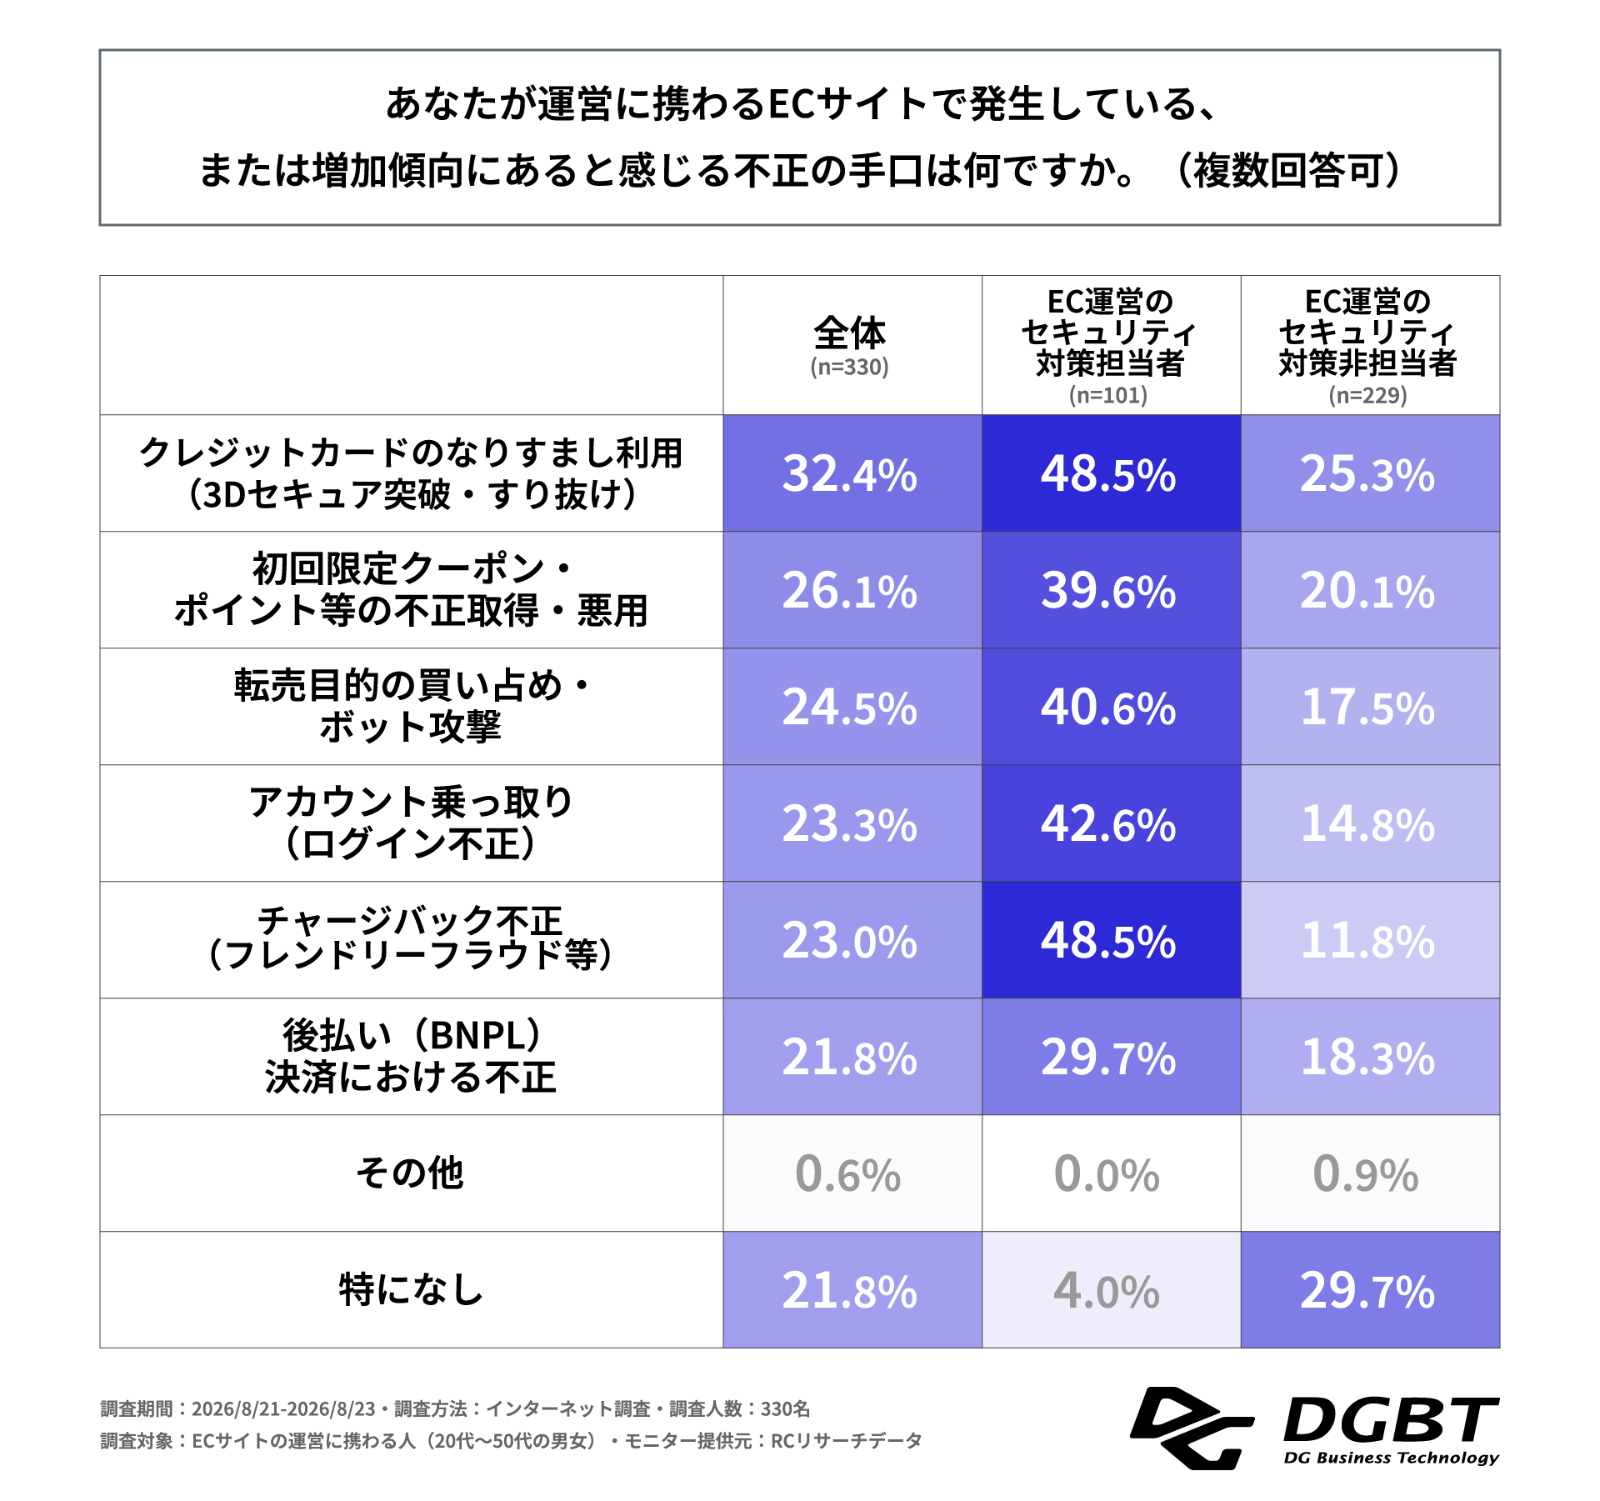
「クレジットカード・セキュリティガイドライン」により2025年3月末までに全EC加盟店へ「EMV 3-Dセキュア (3Dセキュア2.0)」の導入が義務付けられましたが、導入以降の不正発生件数の変化について、全体の68.2%が不正の減少を実感できていないことが明らかになりました。具体的には、「増加した(大幅・ややの合計)」が32.7%となり、「減少した(大幅・ややの合計)」の22.7%を10.0ポイント上回っています。発生または増加傾向にある不正手口の1位は「クレジットカードのなりすまし利用 (3Dセキュア突破・すり抜け)」(32.4%)でした。
また、発生した不正の原因や手口に関する特定状況では、「一部しか特定できていない」(22.1%)と「ほとんど特定できていない」(12.4%)を合わせた34.5%が十分な原因究明に至っていません。直近1年間の不正被害による損失額(返金・チャージバック・商品ロス等)についても、「あまり把握できていない」(22.1%)と「全く把握できていない」(10.3%)を合わせた32.4%が把握できていない実態が示されています。
原因究明や手口の特定を阻む要因としては、「セキュリティの専門知識を持つ人材の不足」(27.9%)、「不正の手口の高度化・多様化」(27.3%)、「最新の不正手口に関する情報不足」(26.7%)が上位に並びました。
今後強化したいセキュリティ対策では「社内セキュリティ体制の構築・従業員教育」(33.6%)が1位となりました。一方で、対策担当者の59.4%が同項目の必要性を挙げたのに対し、非担当者では22.3%にとどまり、組織内での意識に37.1ポイントの開きがみられます。同社は、AI検知と専門家の知見を組み合わせ、原因特定から対策までを組織的に回す体制構築が重要であるとの見方を示しています。
発表日時: 2026年10月22日 10時00分
関連URL: https://prtimes.jp/main/html/rd/p/000000094.000009752.html