FBIが物流拠点を狙うサイバー貨物窃盗に警鐘 被害額は7億2500万ドルへ急増
☑️ サイバー戦術を用いた戦略的貨物窃盗が米国とカナダで急増
☑️ 偽URLやアカウント奪取で運送業者になりすまし荷物を横領
☑️ 2025年の被害総額は前年比60%増の約7億2500万ドルを記録
FBI(連邦捜査局)は、正規の事業者を装い貨物を奪取する「戦略的貨物窃盗」にサイバー戦術が組み合わされ、被害が急増しているとして注意喚起を行いました。この手法は、米国およびカナダの輸送・物流部門を標的としており、2024年以降、ブローカーや運送業者のコンピュータシステムへの不正アクセスが常態化しています。
発表された統計によると、2025年の米国とカナダにおける貨物窃盗の推定被害額は、前年比60%増の約7億2,500万ドル(約1,100億円超)に達しました。発生件数も18%増加しており、1件あたりの平均被害額は27万3,990ドルと、前年比で36%上昇しています。これは、犯罪主体がより高価値の貨物を選別して狙っていることを示しています。
巧妙化するサイバー貨物窃盗の仕組み
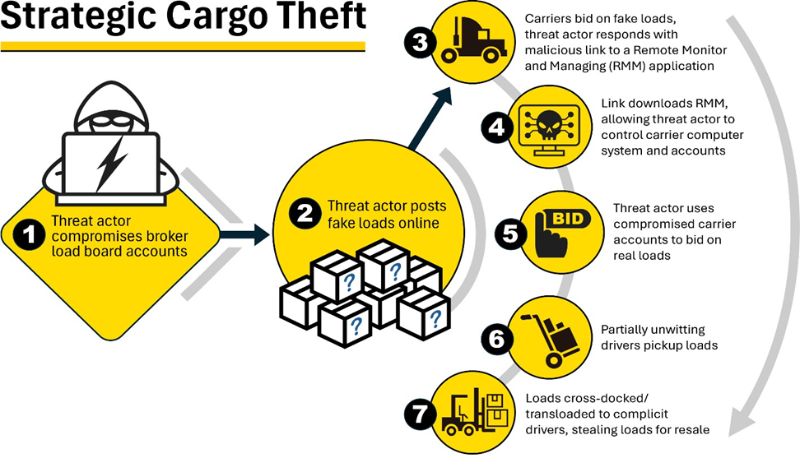
犯罪主体は、フィッシングサイトや偽のURL、短縮URLなどを駆使して、まずブローカーや運送業者のアカウント情報を奪取します。具体的には、サービス評価の確認を装うメールなどで偽のウェブサイトへ誘導し、遠隔操作・管理ソフトウェア(RMM)をインストールさせることで、システムへの完全なアクセス権を取得する仕組みです。
システムに侵入した後は、ロードボード(貨物情報掲示板)を悪用します。奪ったアカウントで偽の貨物情報を大量に投稿して正規の運送業者を釣る一方で、別の場所では正規のブローカーになりすまして実際の配送案件に応札します。このように、複数の関係者の間で「なりすまし」を介在させることで、配送先を本来の目的地から変更し、再販目的で荷物を横領します。
被害を低減するための確認指標
FBIは、サイバー貨物窃盗の兆候として、自社が承認していない配送に関してブローカーや配車担当者から連絡が入るケースを挙げています。また、ドメイン名が正規のものと微妙に異なるメール(例:ハイフンの有無やトップレベルドメインの相違)や、フリーメールからの連絡、文書のダウンロードを促す短縮URLには注意が必要です。
犯罪主体は、正規の運送業者の連絡先情報を連邦自動車運送事業者安全局(FMCSA)のデータベース上で書き換えるなど、法的な登録情報を操作して信頼性を偽装することもあります。これにより、本来はその業者が扱わないはずの荷物を引き受けることが可能になり、発覚を遅らせる要因となっています。
| 項目(2025年実績) | 数値 | 前年比 |
|---|---|---|
| 推定被害総額 | 7億2,500万ドル | 60%増 |
| 確認された窃盗件数 | – | 18%増 |
| 1件あたりの平均被害額 | 27万3,990ドル | 36%増 |
物流プラットフォームにおけるなりすまし被害の構造的変化
従来の貨物窃盗は物理的な強奪や倉庫への侵入が主でしたが、現在の「戦略的貨物窃盗」は、物流の契約導線そのものを乗っ取るデジタルな詐欺へと変質しています。荷主、ブローカー、運送業者が介在する複雑なサプライチェーンにおいて、アカウント情報の奪取は配送管理システム全体の信頼性を崩壊させる実務上の脅威となります。対策として、電話や別の通信手段を用いた多チャネルでの本人確認、および運転免許証や車両番号の徹底した写真記録といった、デジタルと物理の両面での検証作業が被害抑制の鍵となります。
発表日時: 2026年4月30日
関連URL: https://www.ic3.gov/PSA/2026/PSA260430