「Not Found」表示の裏で動く大規模フィッシングインフラを特定、チェック・ポイントが発表
☑️ 「Not Found」表示の裏で条件分岐を行う大規模な共通フィッシングインフラを特定
☑️ サーバー特性や隠しパスの解析により322件の候補IPと1万超の関連ドメインを検出
☑️ 世界各地の銀行や行政を標的に共通APIやローカライズ機能を運用
チェック・ポイント・ソフトウェア・テクノロジーズは2026年10月20日、ルートドメイン等で「Not Found」エラー画面を表示させながら、裏でアクセス条件に応じて攻撃コンテンツを配信する大規模な共通フィッシングインフラを特定したと発表しました。
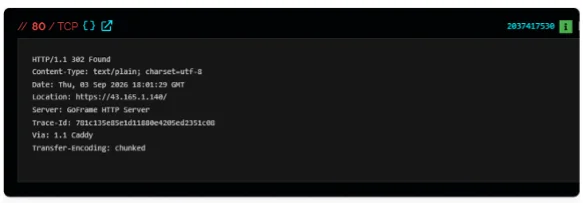
発表によると、該当するインフラではルートドメインへのアクセス時に一般的な404エラーや「Not Found」ページが表示される仕組みとなっており、隠された特定パスや条件付きルーティングを通じてのみフィッシングコンテンツへアクセスできるよう制御されています。研究者がGoFrame HTTP ServerやCaddyの応答特性、HTTPヘッダーなどのシグナルを組み合わせて分析したところ、約1万9,000件の初期レスポンス結果から322件の候補IPアドレスへ絞り込むことに成功しました。
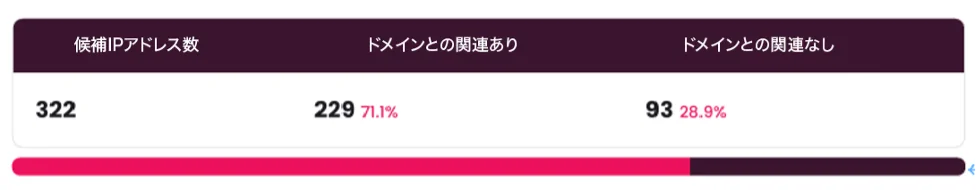
候補となった322件のIPアドレスのうち、ドメインとの関連が確認できたものは229件(71.1%)、関連がなかったものは93件(28.9%)でした。収集データの分析では、9月のある収集期間に1万187件の関連ドメインが特定され、その90%が最も悪質なカテゴリに分類されています。その後のスナップショットでは対象ドメイン数が5,785件へ変化しており、インフラ環境が大幅に入れ替わりながら運用されている実体を示しています。
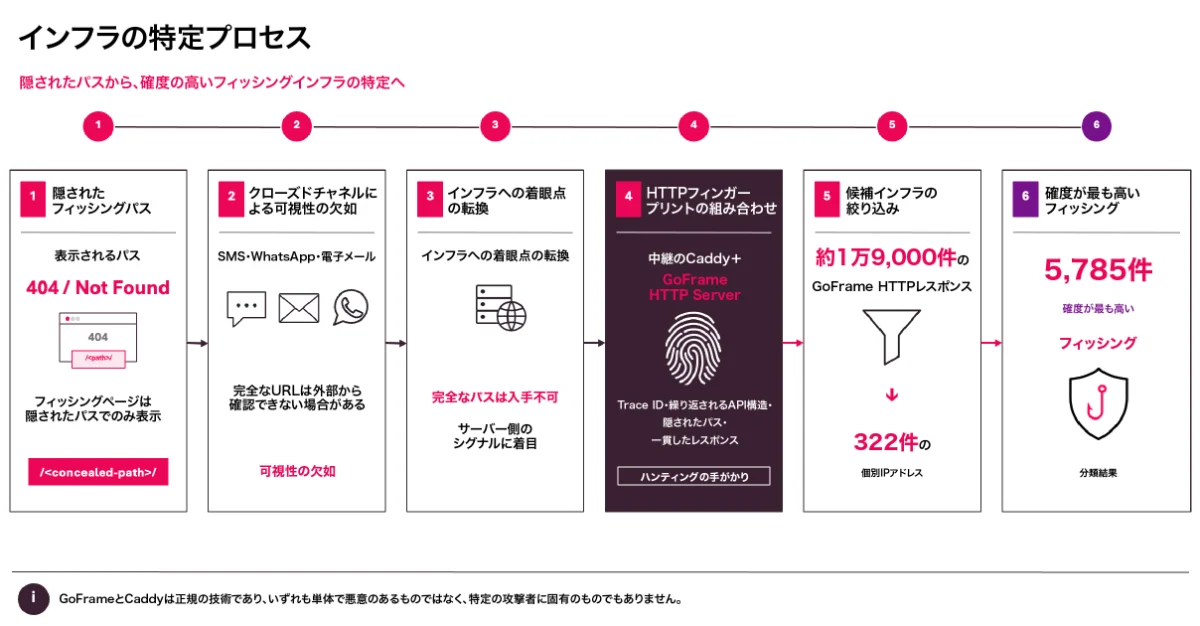
解析プロセスでは、隠されたパスやサーバー側の挙動シグナルに着目し、約1万9,000件のHTTPレスポンスから322件の個別IPアドレスを経て、5,785件の確度の高いフィッシングインフラを特定する手順が明らかにされています。配信パスの具体例として、イタリア向けドメインでは「/it」、ドイツ向けインフラでは「/de」が使用されていました。また、中米の金融グループ顧客を標的としたドメイン調査では、特定パス「/pa」へアクセスした際にカスタム検証画面が表示され、セッショントークン生成後にフィッシングページへリダイレクトされる仕組みが確認されています。
この共通プラットフォームは、東南アジア、ヨーロッパ、ラテンアメリカ、イスラエル、オーストラリア、アフリカ、アジアといった広範な地域で展開されていました。銀行、行政サービス、交通、郵便サービス、リワードプログラムなど多岐にわたる分野が標的となっており、英語、スペイン語、フランス語、ドイツ語、日本語、韓国語、中国語など多数の言語に対応しています。異なるブランドや地域にまたがるキャンペーンでありながら、共通のAPI、構成スキーマ、ローカライズフレームワーク、セッション制御が使われていたとしています。
なお、現時点の証拠からは、この大規模インフラが特定のフィッシングキット、サービスプロバイダー、運営者、または既知の脅威グループによるものであると断定するには至っていないと説明しています。
発表日時: 2026年10月20日 11時30分
関連URL: https://prtimes.jp/main/html/rd/p/000000562.000021207.html?utm_source=chatgpt.com