日本通信、FPoSの属性認証を開発者向けに提供開始、本人性と属性・権限を一体的に確認
☑️ FPoSの属性認証をAPI・SDKで開発者向けに提供
☑️ 所属や資格、会員資格など属性の有効性を電子的に証明
☑️ 属性の登録から発行・更新・失効・検証まで一体的に支援
日本通信は11月10日、デジタルID基盤「FPoS(エフポス:FinTech Platform over Security module)」の属性認証機能を、APIおよびSDKとして開発者向けに提供開始したと発表しました。教育、医療、企業、施設管理、交通、ECなど、さまざまな分野の開発者やサービス事業者が、本人性と属性・権限の有効性を一体的に確認する仕組みを、自社のサービスやアプリケーションに組み込めるようになります。
属性認証の仕組み
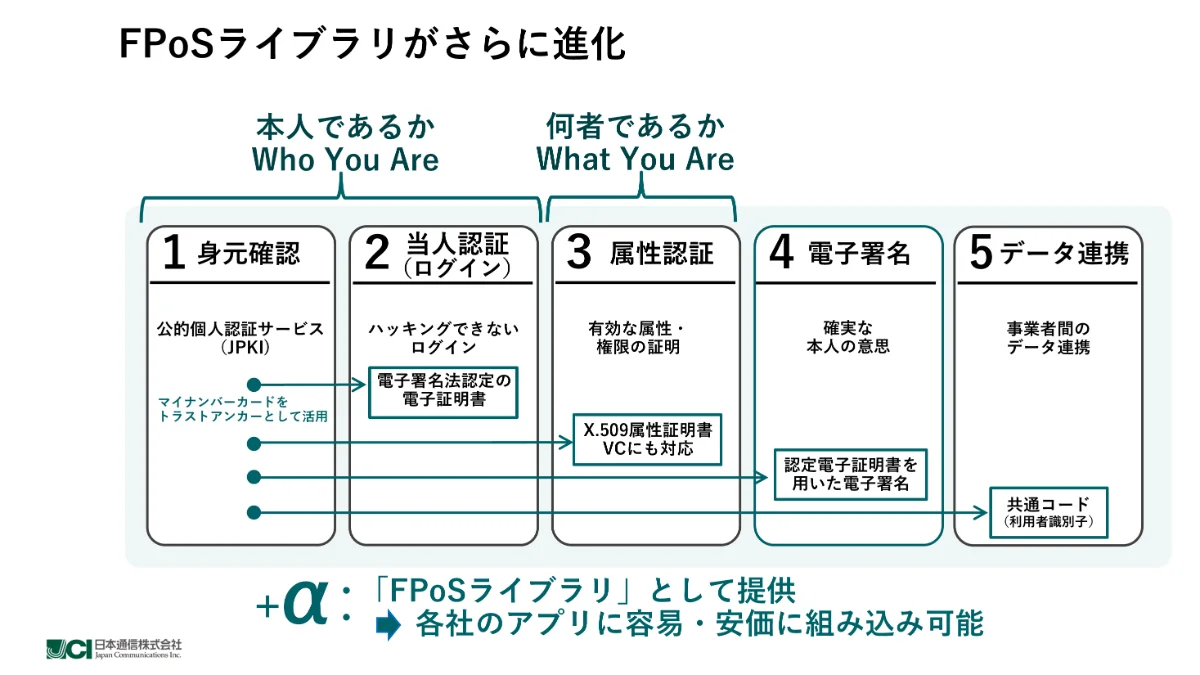
属性認証は、本人の所属、資格、会員資格、他者やモノとの関係性、各種権限などを電子的に証明するものです。従来の「誰であるか」という本人の証明に加え、「何者であるか」という属性の証明までを扱い、「今、その人に何が許されているか」という権限判断を支えます。
FPoSでは、企業、大学、自治体など属性情報を管理する組織と連携し、属性の登録、証明書の発行、更新・失効、検証までを一体的に支援します。退職、卒業、資格の失効などによる変更を反映し、必要に応じて最新の有効性を確認できます。利用場面の例として、大学では在籍中の学生であること、資格が必要なサービスでは資格の有効性、施設では入場権限を確認できます。
X.509形式の属性証明書を採用
属性証明書にはX.509形式を採用しました。マイナンバーカードに搭載されている電子証明書は国際標準規格であるX.509に準拠しており、日本通信が電子署名法に基づく認定認証業務において発行する電子証明書もX.509に準拠しています。X.509形式の属性証明書(Attribute Certificate:AC)を基に、VC(Verifiable Credentials:検証可能なデジタル証明書)形式で発行することも制度的かつ技術的に可能で、将来的には事業者のニーズに応じた対応も視野に入れています。
また、FPoSは属性値そのものを参照せずにデジタル証明書へ署名する仕組みを採用しています。属性情報の管理と署名を分離することで、不要な個人情報の共有を抑えながら、証明書の信頼性を支えます。
FPoSライブラリは、身元確認、当人認証(ログイン)、属性認証、電子署名、データ連携の5機能からなります。属性認証はその3番目の機能に当たり、X.509属性証明書を用います。
日本通信の代表取締役社長兼CEOの福田尚久は、属性認証の先にAIエージェントの時代を見据えており、FPoSをデジタル社会を支える「Trust Layer(信頼の共通層)」へ進化させていくと述べています。同社は、「個人情報を集める社会」から「必要な属性だけを証明する社会」への転換が進むと考えています。なお、同社は保証レベルの異なる公的・民間の電子証明書をひとつのデジタルIDで束ね、使い分ける電子認証技術について特許を取得しています。
発表日時: 2026年11月10日
関連URL: https://www.j-com.co.jp/news/2615.html